
امنیت اطلاعات و حفاظت از دادهها در سیستم تیکتینگ: راهنمای کامل برای کسبوکارها
سیستم تیکتینگ شما بیسروصدا به یکی از حساسترین مخازن اطلاعاتی کسبوکارتان تبدیل شده است. چه لایههای امنیتی برای حفاظت واقعی از این دادهها لازم است؟
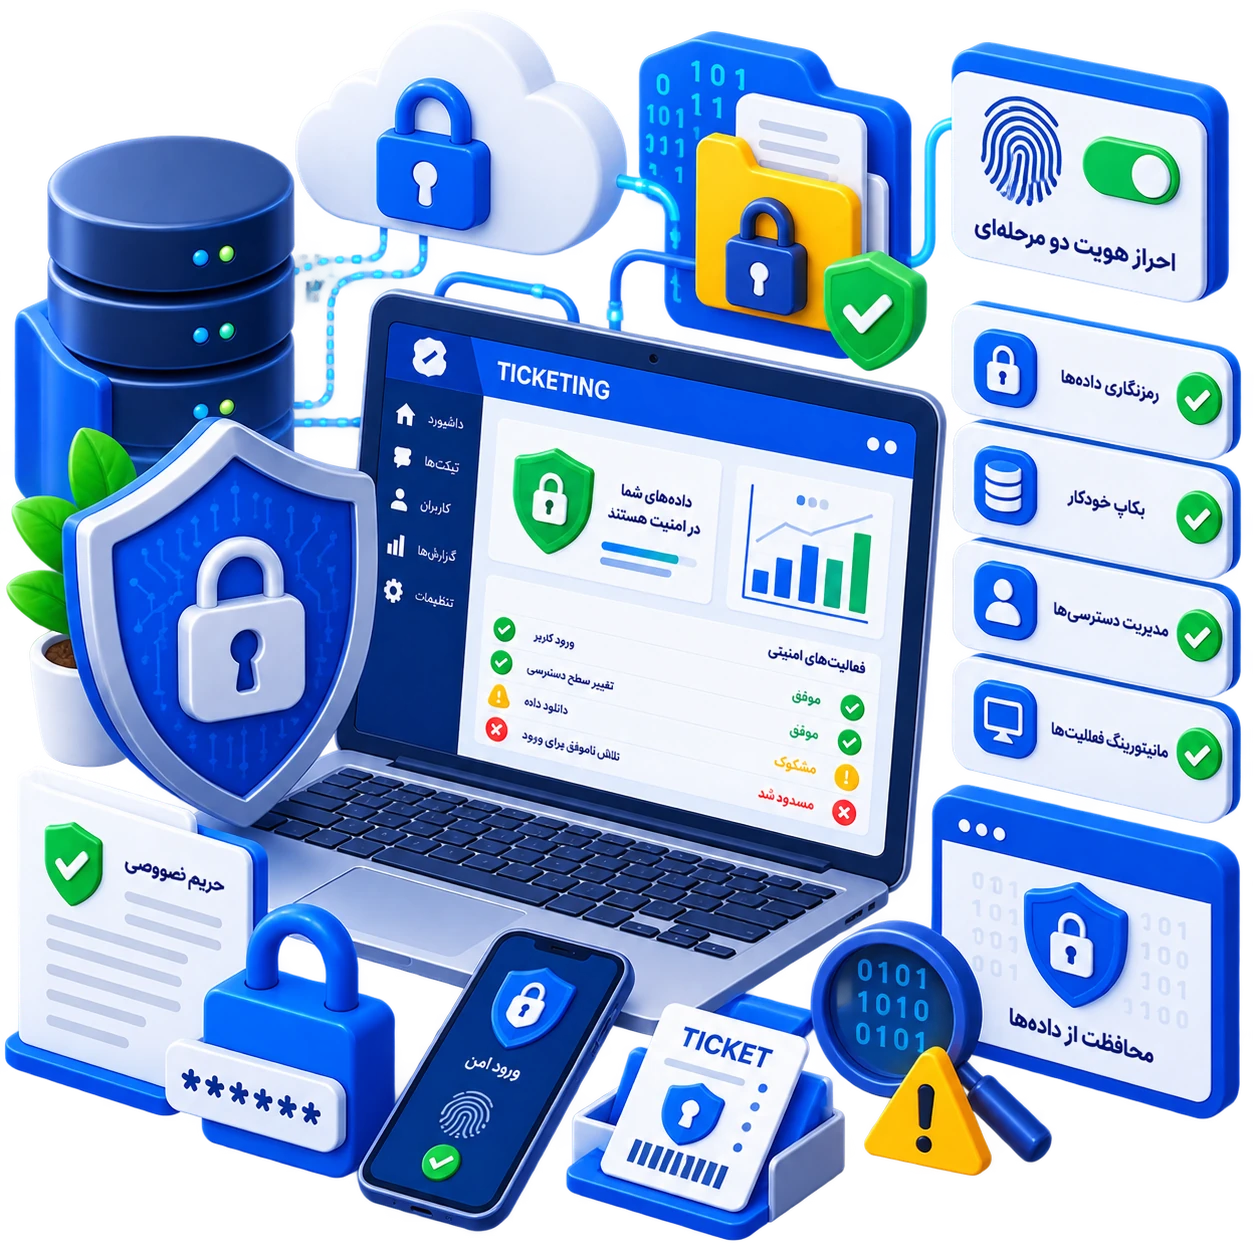
سیستم تیکتینگ، روز اول فقط محلی برای پاسخ به سؤالات مشتری به نظر میرسد. اما با گذشت زمان، به یکی از بزرگترین مخازن اطلاعات مشتریان یک کسبوکار تبدیل میشود: اطلاعات تماس، سوابق کامل تعاملات، فایلهای مالی پیوستشده، و گاهی مستندات قراردادی.
چرا این موضوع فراتر از یک نگرانی فنی است
نشت اطلاعات مشتریان یک بحران چندلایه است: از دست رفتن اعتماد مشتری، آسیب به اعتبار برند، تعهدات قانونی، و هزینه بازیابی که معمولاً چندین برابر پرهزینهتر از سرمایهگذاری پیشگیرانه در امنیت است.
لایههای اصلی حفاظت از داده
۱. رمزنگاری داده در همه حالتها
اطلاعات باید در دو حالت کلیدی رمزنگاری شوند: در حال انتقال (از طریق پروتکلهای امن مثل TLS) و در حالت ذخیرهسازی. مزیت این رویکرد دولایه این است که حتی اگر یک لایه دور زده شود، داده خام بدون کلید رمزگشایی قابل خواندن نیست.
۲. کنترل دقیق دسترسی
اصل پایه «حداقل دسترسی لازم»: هر کاربر فقط باید به اطلاعاتی دسترسی داشته باشد که برای انجام وظیفهاش لازم است. حسابهای کاربری قدیمی و فعالمانده متعلق به کارکنان سابق، یکی از رایجترین نقاط ضعف امنیتی است.
۳. پشتیبانگیری منظم و آزمایششده
پشتیبانگیری باید منظم و خودکار باشد، نسخههای پشتیبان در محلی جدا از سیستم اصلی نگهداری شوند، و فرآیند بازیابی بهصورت دورهای آزمایش شود.
۴. پایش و ثبت فعالیتها (Audit Logging)
ثبت اینکه چه کسی، چه زمانی، به چه بخشی از سیستم دسترسی داشته دو کاربرد دارد: پیشگیری (آگاهی از ثبت شدن فعالیتها رفتار مخرب را کاهش میدهد) و پاسخ به حادثه (امکان میدهد دقیقاً بفهمید چه اتفاقی افتاده).
۵. احراز هویت چندمرحلهای (MFA)
افزودن یک لایه امنیتی اضافه به فرآیند ورود، ریسک دسترسی غیرمجاز را حتی در صورت افشای رمز عبور بهطور چشمگیری کاهش میدهد.
مسئولیت مشترک بین ارائهدهنده سیستم و کسبوکار
امنیت داده مسئولیتی یکطرفه نیست. ارائهدهنده سیستم مسئول زیرساخت فنی است؛ اما کسبوکار مسئول تعریف درست نقشها، آموزش کارکنان، و فرآیند واکنش به حادثه است. قویترین سیستم فنی هم اگر رمز عبور کاربران ضعیف باشد، آسیبپذیر باقی میماند.
آموزش کارکنان: لایهای که اغلب فراموش میشود
بخش قابلتوجهی از حوادث امنیتی از خطای انسانی ناشی میشود — کلیک روی لینک فیشینگ، بهاشتراکگذاری رمز عبور. آموزش دورهای کارکنان و فرهنگسازی برای گزارش سریع رفتار مشکوک ضروری است.
جمعبندی
حفاظت از اطلاعات مشتریان در سیستم تیکتینگ، سرمایهگذاریای است که نتیجهاش را وقتی میبینید که هیچ حادثهای رخ نداده. امنیت واقعی، ترکیبی از زیرساخت فنی قوی، رویههای داخلی روشن، و فرهنگ آگاهی در میان کارکنان است؛ و هیچکدام از این سه، بهتنهایی کافی نیست.
مقالات مرتبط
مشاهده همه مقالات
چرا استفاده از واتساپ و پیامرسانها برای مدیریت پشتیبانی کافی نیست؟
واتساپ و پیامرسانها در سالهای اخیر به یکی از رایجترین ابزارهای ارتباطی بین کسبوکارها و مشتریان تبدیل شدهاند. سرعت بالا، استفاده آسان و دسترسی گسترده باعث شده بسیاری از شرکتها برای پاسخگویی به مشتریان و دریافت درخواستهای پشتیبانی از پیامرسانها استفاده کنند. اما آیا واتساپ و سایر پیامرسانها میتوانند جایگزین یک سیستم حرفهای تیکتینگ شوند؟
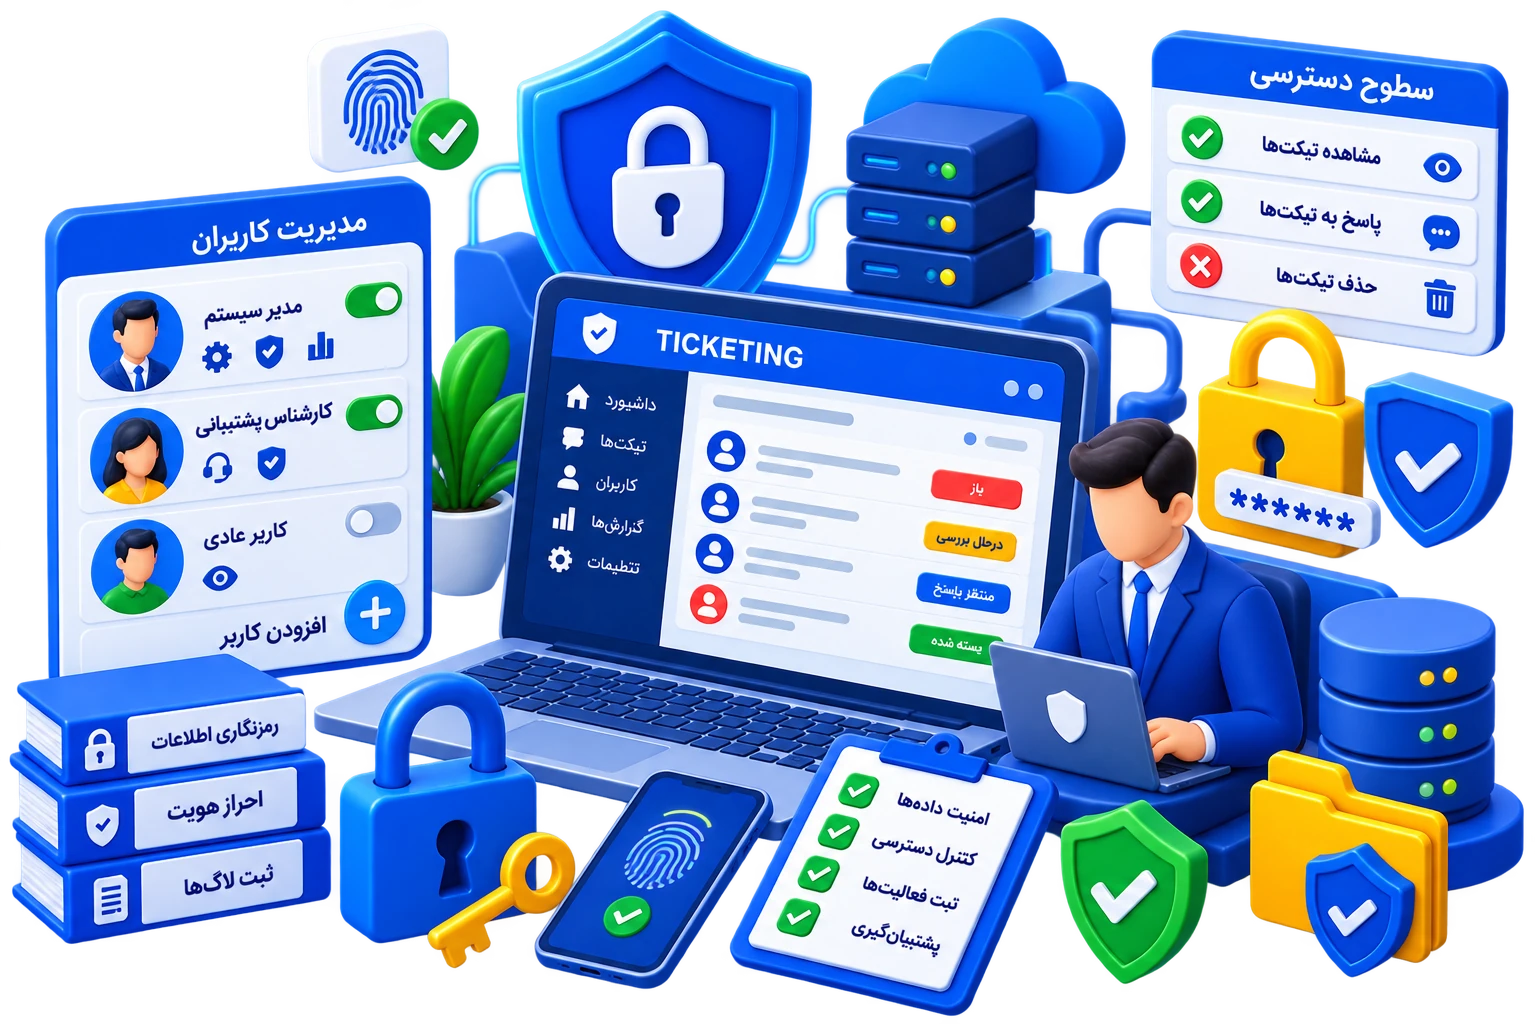
چگونه امنیت اطلاعات و دسترسی کاربران را در سیستم تیکتینگ مدیریت کنیم؟
نه هر کارشناسی باید به همه اطلاعات مشتریان دسترسی داشته باشد. این راهنما بررسی میکند چطور دسترسی کاربران را در سیستم تیکتینگ بهدرستی مدیریت کنیم.
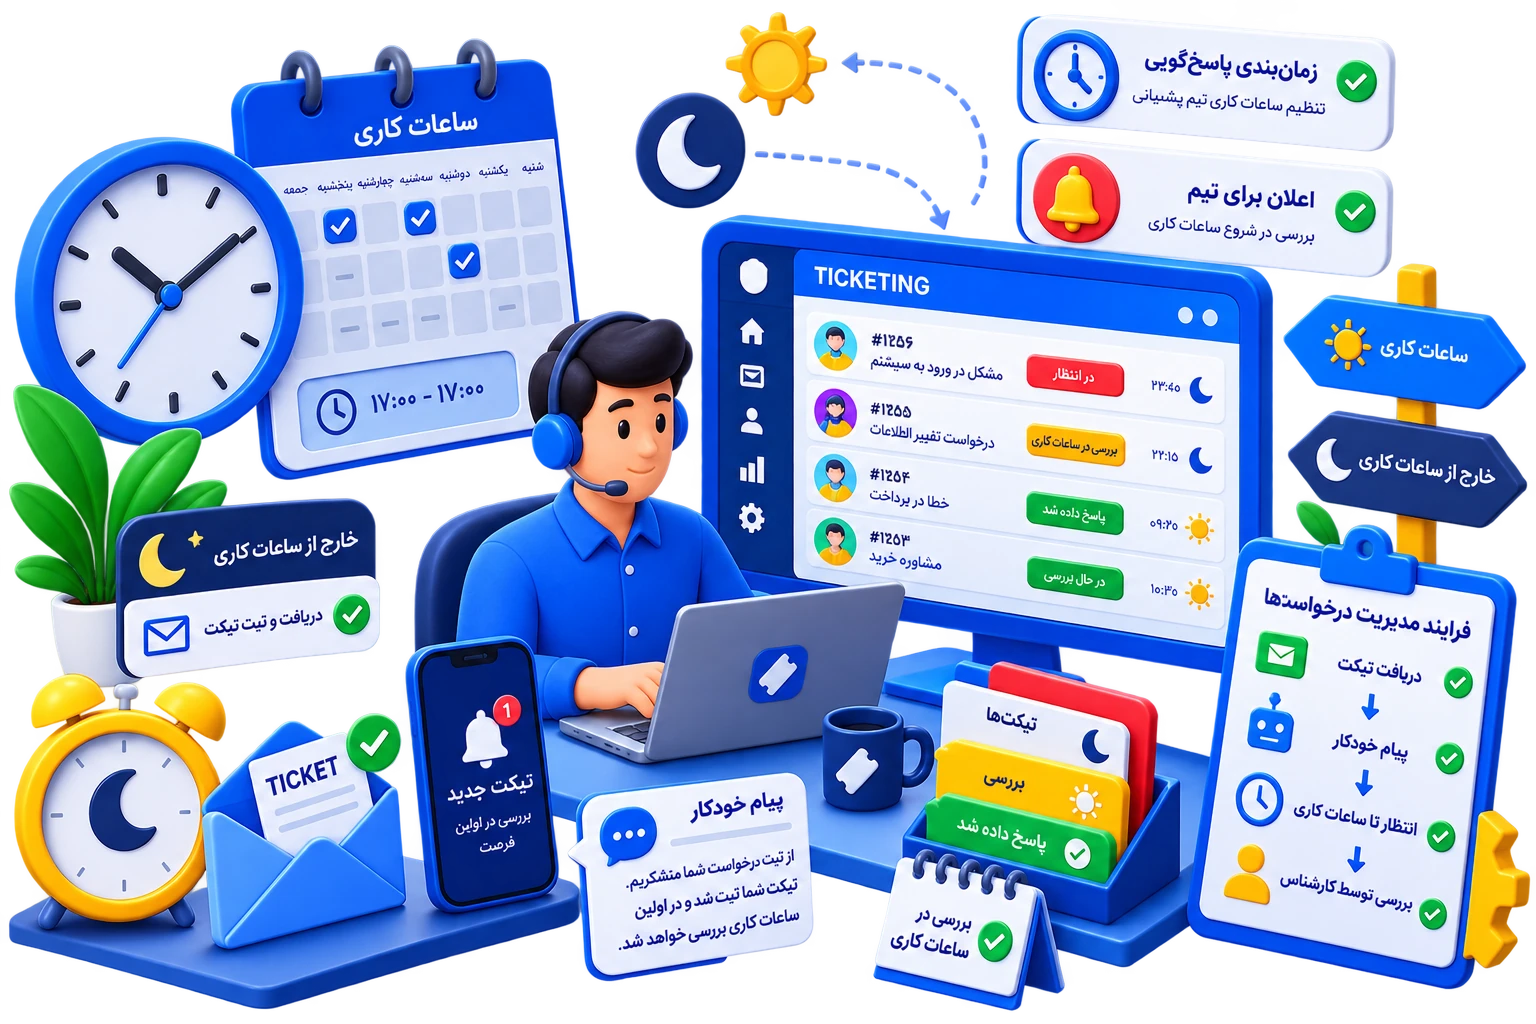
تعریف ساعات کاری و مدیریت درخواستهای خارج از زمان پاسخگویی در سیستم تیکتینگ
مشتری هیچوقت به ساعت کاری شما فکر نمیکند. چطور با تعریف درست ساعات کاری در سیستم تیکتینگ، هم از فرسودگی تیم جلوگیری کنیم و هم انتظارات مشتری را درست مدیریت کنیم؟