
چگونه امنیت اطلاعات و دسترسی کاربران را در سیستم تیکتینگ مدیریت کنیم؟
نه هر کارشناسی باید به همه اطلاعات مشتریان دسترسی داشته باشد. این راهنما بررسی میکند چطور دسترسی کاربران را در سیستم تیکتینگ بهدرستی مدیریت کنیم.
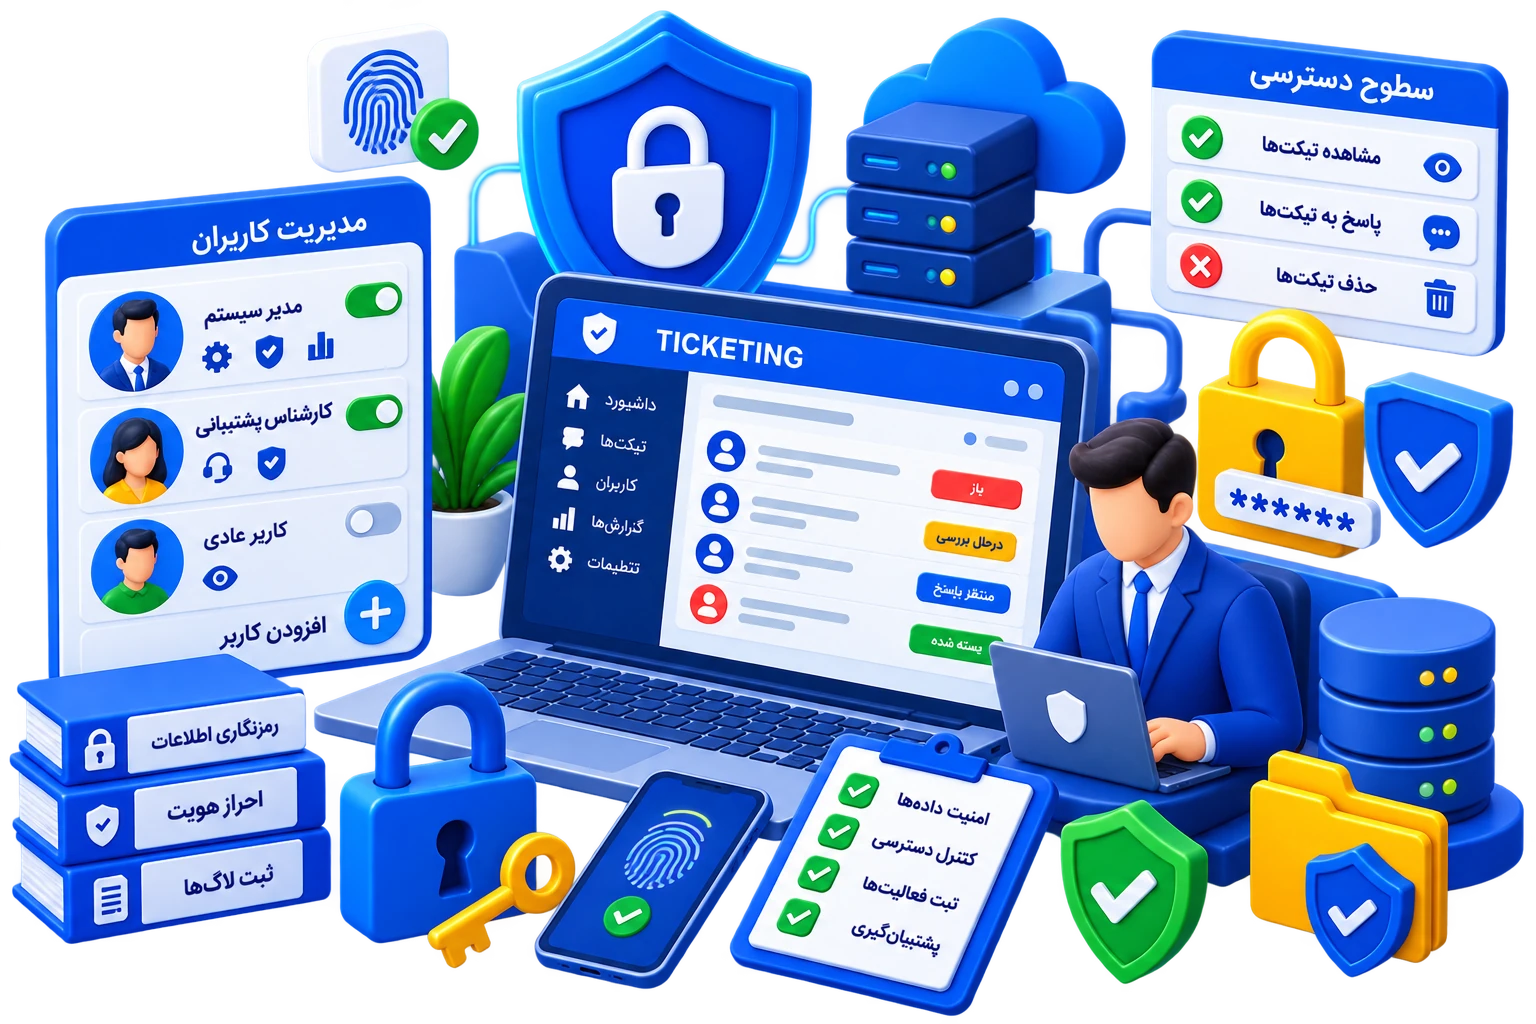
هرچه سیستم تیکتینگ شما اطلاعات بیشتری از مشتریان جمع میکند — از اطلاعات تماس گرفته تا مستندات مالی — اهمیت کنترل دقیق دسترسی کاربران هم بیشتر میشود. بیشتر حوادث امنیتی مربوط به داده مشتریان، نه از حملههای پیچیده هکری، بلکه از مدیریت ضعیف دسترسی داخلی نشأت میگیرند.
اصول کلیدی مدیریت دسترسی
۱. دسترسی مبتنی بر نقش (Role-Based Access Control)
هر کاربر باید فقط به اطلاعاتی دسترسی داشته باشد که برای انجام وظیفهاش لازم است. بهجای تعریف دسترسی برای هر فرد بهصورت جداگانه، نقشهای استاندارد تعریف کنید — «کارشناس سطح یک»، «سرپرست تیم»، «مدیر واحد» — و هر کاربر جدید صرفاً به یکی از این نقشها اختصاص داده شود.
۲. اصل حداقل دسترسی لازم
بهجای دادن دسترسی گسترده و محدود کردن بعداً، از ابتدا کمترین سطح دسترسی لازم برای هر نقش تعریف شود. این اصل بهویژه برای کارمندان موقت، فریلنسرها، یا پیمانکاران خارج از سازمان اهمیت دوچندان دارد.
۳. جداسازی دسترسی بین واحدها
اگر سازمان شما چند واحد دارد، هر واحد باید فقط به بخشهای مرتبط با کار خودش دسترسی داشته باشد. این جداسازی هم ریسک نشت اطلاعات را کاهش میدهد و هم در صورت بروز مشکل، دامنه آن را محدود میکند.
۴. ثبت و پایش فعالیت کاربران (Audit Log)
سیستم باید بتواند نشان دهد چه کسی، چه زمانی، به چه اطلاعاتی دسترسی داشته یا آن را تغییر داده است. این سابقه، هم برای بررسی مشکلات احتمالی و هم برای حسابرسی داخلی ضروری است.
۵. بازبینی دورهای دسترسیها
وقتی یک کارمند نقشش تغییر میکند یا سازمان را ترک میکند، دسترسیهای او باید فوراً بهروزرسانی یا حذف شود. پیشنهاد: یک بازه زمانی مشخص (مثلاً هر سه ماه) برای بازبینی کامل لیست کاربران فعال تعیین کنید.
۶. احراز هویت قویتر (2FA)
استفاده از احراز هویت دومرحلهای برای ورود به سیستم، لایه امنیتی اضافهای در برابر دسترسی غیرمجاز، حتی در صورت افشای رمز عبور، ایجاد میکند.
سناریوهای رایجی که مدیریت دسترسی میتواند از آنها جلوگیری کند
کارمند سابق با دسترسی فعال — یک فرآیند خروج استاندارد باید شامل لغو فوری تمام دسترسیها باشد.
کارشناس تازهکار با دسترسی بیش از حد — بهجای دادن نقش «مدیر کل» برای صرفهجویی در وقت.
اشتراکگذاری حساب کاربری بین چند نفر — ردیابی عملاً غیرممکن میشود.
دسترسی پیمانکار موقت که هرگز لغو نشده — یکی از رایجترین حفرههای امنیتی.
چکلیست عملی
آیا نقشهای دسترسی بهطور واضح تعریف شدهاند؟
آخرین بار که لیست کاربران فعال بازبینی شد کی بود؟
آیا احراز هویت دومرحلهای برای همه کاربران فعال است؟
آیا فرآیند مشخصی برای لغو دسترسی کارمندان سابق وجود دارد؟
جمعبندی
مدیریت درست دسترسی کاربران، نه یک مانع برای کار روزمره، بلکه پایهای برای اعتماد و امنیت پایدار در سیستم پشتیبانی شماست. سرمایهگذاری روی این ساختار از ابتدا، بسیار سادهتر و کمهزینهتر از اصلاح آن بعد از بروز یک مشکل امنیتی است. امنیت اطلاعات، یک پروژه با نقطه پایان مشخص نیست؛ یک فرآیند مداوم است.
مقالات مرتبط
مشاهده همه مقالات
چرا استفاده از واتساپ و پیامرسانها برای مدیریت پشتیبانی کافی نیست؟
واتساپ و پیامرسانها در سالهای اخیر به یکی از رایجترین ابزارهای ارتباطی بین کسبوکارها و مشتریان تبدیل شدهاند. سرعت بالا، استفاده آسان و دسترسی گسترده باعث شده بسیاری از شرکتها برای پاسخگویی به مشتریان و دریافت درخواستهای پشتیبانی از پیامرسانها استفاده کنند. اما آیا واتساپ و سایر پیامرسانها میتوانند جایگزین یک سیستم حرفهای تیکتینگ شوند؟
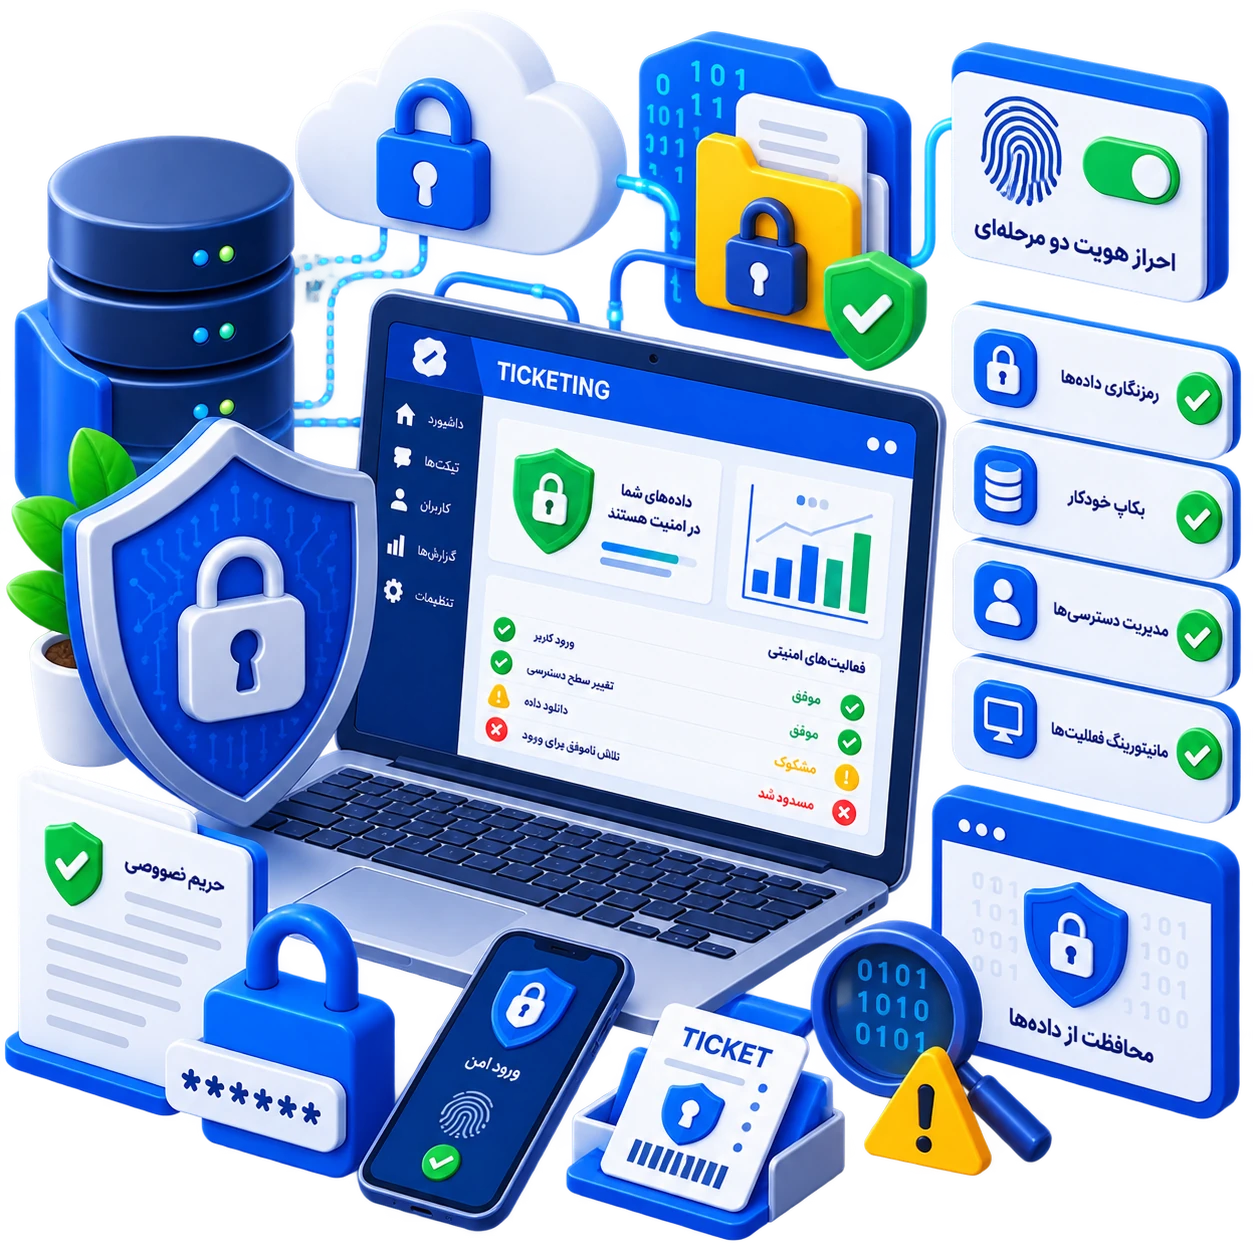
امنیت اطلاعات و حفاظت از دادهها در سیستم تیکتینگ: راهنمای کامل برای کسبوکارها
سیستم تیکتینگ شما بیسروصدا به یکی از حساسترین مخازن اطلاعاتی کسبوکارتان تبدیل شده است. چه لایههای امنیتی برای حفاظت واقعی از این دادهها لازم است؟
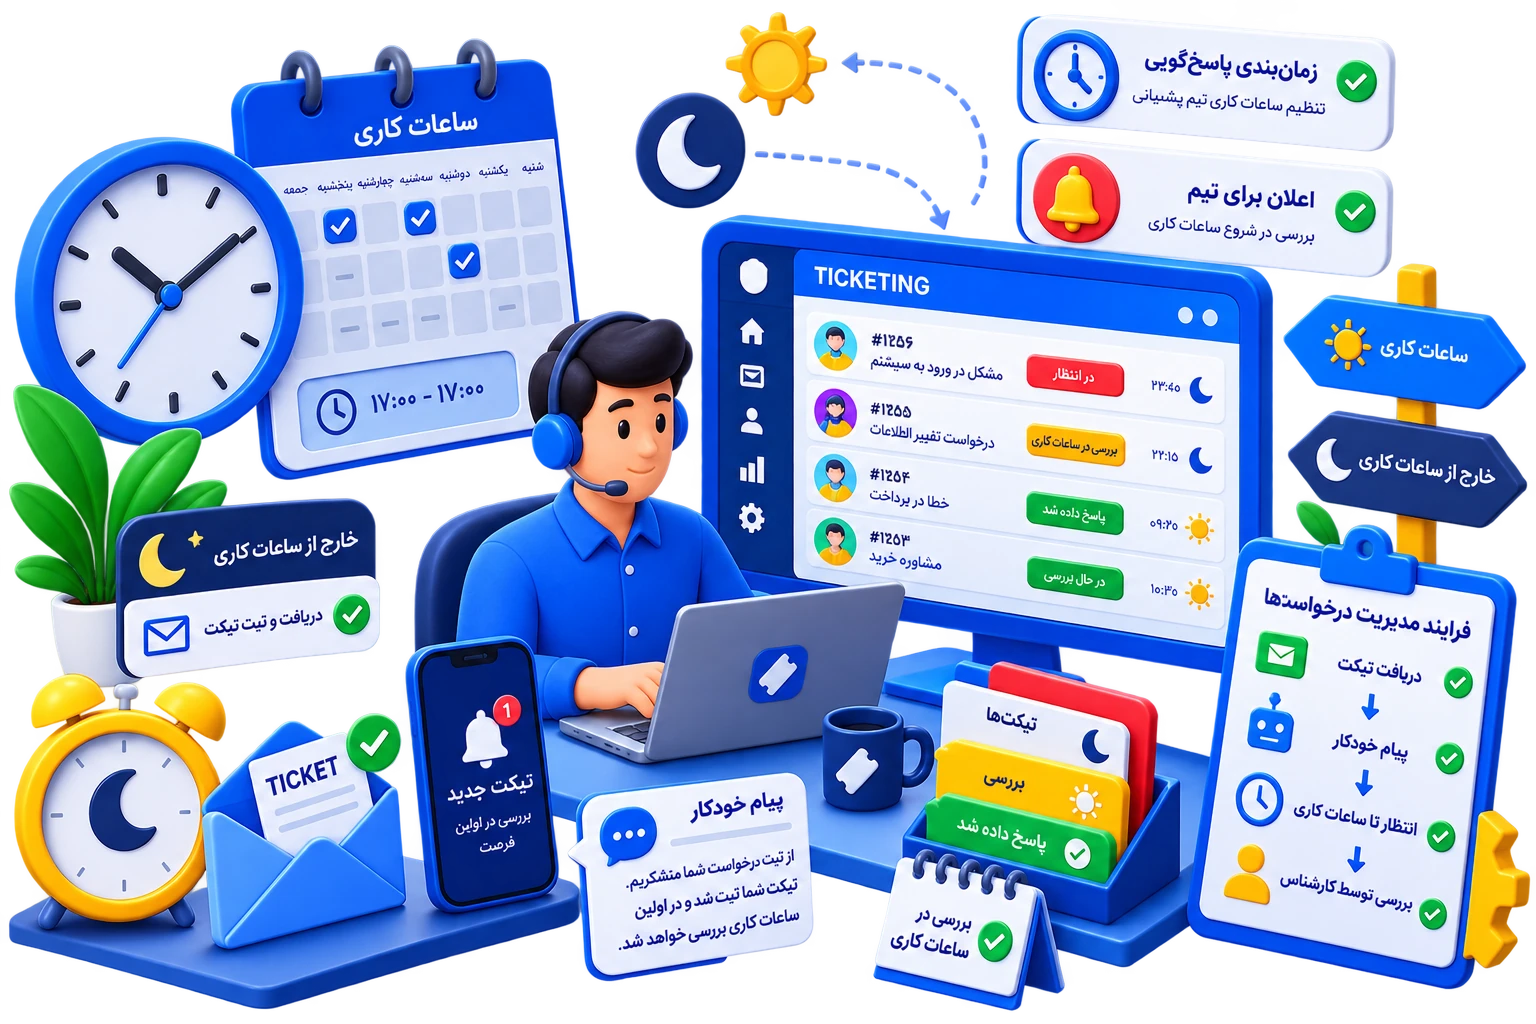
تعریف ساعات کاری و مدیریت درخواستهای خارج از زمان پاسخگویی در سیستم تیکتینگ
مشتری هیچوقت به ساعت کاری شما فکر نمیکند. چطور با تعریف درست ساعات کاری در سیستم تیکتینگ، هم از فرسودگی تیم جلوگیری کنیم و هم انتظارات مشتری را درست مدیریت کنیم؟